Le rapport 2027 de Proofpoint MSP sur les rançongiciels révèle un manque de confiance malgré l’adoption généralisée de mesures de protection
- Les attaques par rançongiciel sont en baisse : environ 18 % des répondants, contre 24 % l’an dernier
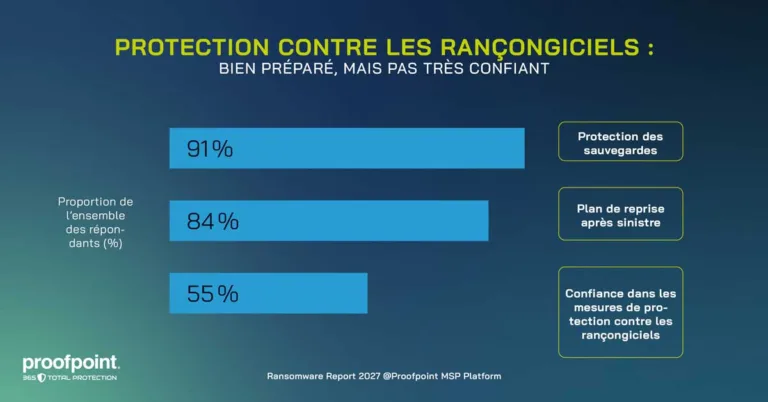
- La prévention des rançongiciels est largement répandue : 91 % protègent leurs sauvegardes et 84 % disposent d’un plan de reprise après sinistre
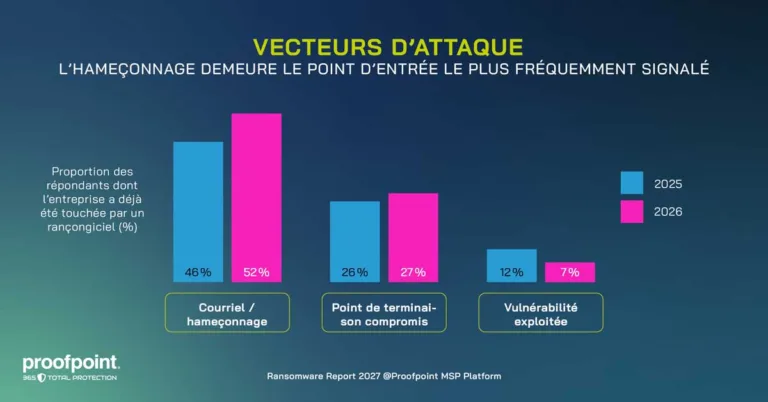
- L’hameçonnage demeure le principal point d’entrée : 52 % des répondants touchés par un rançongiciel citent le courriel ou l’hameçonnage comme vecteur d’attaque
- La sensibilisation à la sécurité progresse : 84 % offrent de la formation, une hausse de 10 points de pourcentage par rapport au rapport de l’an dernier
Sunnyvale, Calif. – 27 October 2026 – Proofpoint, Inc., un chef de file mondial de la cybersécurité axée sur les personnes et les agents d’IA, a publié aujourd’hui son Rapport sur les rançongiciels 2027, produit par sa division Proofpoint MSP Platform, qui se consacre aux fournisseurs de services gérés (MSP) et aux petites et moyennes entreprises (PME). Les données révèlent que les organisations sont mieux préparées que jamais aux attaques par rançongiciel, mais que leur confiance dans les mesures de protection existantes demeure limitée.
Pour son rapport 2027, Proofpoint MSP Platform a interrogé 400 spécialistes des TI et de la cybersécurité à l’échelle mondiale sur leur expérience des rançongiciels ainsi que sur les mesures de protection et de récupération de leur organisation. Malgré l’adoption généralisée de mesures préventives, près de la moitié (45 %) des répondants ne sont pas convaincus de l’efficacité de la stratégie de protection contre les rançongiciels de leur organisation.
La proportion d’organisations touchées par un rançongiciel recule de nouveau, à environ 18 %
Parallèlement, la proportion d’organisations ayant signalé une attaque par rançongiciel a diminué pour s’établir à environ 18 %, contre 24 % dans le rapport de l’an dernier, soit un niveau comparable au taux de 18,6 % enregistré auparavant.
Les principales mesures de protection contre les rançongiciels sont désormais bien implantées dans de nombreuses organisations : 84 % disposent d’un plan de reprise après sinistre, contre 82 % dans le rapport précédent, et 91 % protègent leurs systèmes de stockage de sauvegardes contre les rançongiciels.
L’hameçonnage demeure le principal vecteur d’attaque
Les réponses concernant les vecteurs d’attaque montrent que le courriel ou l’hameçonnage demeure le principal point d’entrée. Parmi les répondants dont l’organisation a subi une attaque par rançongiciel, 52 % citent le courriel ou l’hameçonnage comme vecteur d’attaque, contre 46 % dans le rapport précédent. Les terminaux compromis arrivent au deuxième rang, à 27 %, une proportion pratiquement inchangée; 7 % mentionnent l’exploitation de vulnérabilités.
La prévalence de l’hameçonnage souligne l’importance de la sensibilisation des employés dans la défense contre les rançongiciels. Les terminaux compromis arrivent au deuxième rang, à 27 %, ce qui démontre que la protection doit aussi aller au-delà de la boîte de réception.
Moins de victimes de rançongiciels paient la rançon
Parmi les répondants dont l’organisation a déjà subi une attaque par rançongiciel, environ 3 % indiquent qu’une rançon a été payée pour récupérer leurs données. Cette faible proportion souligne l’importance de disposer de solutions de récupération fiables. Des sauvegardes protégées et des processus de récupération efficaces peuvent aider les organisations à accéder à des données intactes et à reprendre leurs activités après une attaque réussie.
« Les entreprises ont nettement renforcé leurs défenses contre les rançongiciels : les sauvegardes sécurisées, la reprise après sinistre et la formation en sensibilisation à la sécurité font maintenant partie des fondements de la sécurité dans de nombreuses organisations, ce qui constitue un progrès important », déclare Daniel Hofmann, directeur général et vice-président directeur de Proofpoint MSP Platform. « Parallèlement, notre travail quotidien montre à quel point les attaquants font évoluer rapidement leurs méthodes. Ils utilisent l’IA pour rendre leurs tentatives de tromperie plus convaincantes, combinent le courriel à d’autres outils de communication dans des attaques multicanaux ou emploient de nouvelles techniques de dissimulation pour contourner les mécanismes de sécurité. Pour les organisations, cela signifie qu’atteindre une fois un certain niveau de sécurité ne suffit pas. La sensibilisation à la sécurité, les mesures de protection techniques et les processus de sécurité doivent évoluer au rythme des méthodes d’attaque nouvelles et changeantes. »
La formation en sensibilisation à la sécurité gagne du terrain
Les entreprises renforcent également leurs précautions à l’égard du facteur humain : 84 % des répondants indiquent que leur entreprise offre une formation en sensibilisation à la sécurité, soit une hausse de 10 points de pourcentage par rapport aux 74 % du rapport précédent. Il s’agit de l’une des évolutions les plus marquées relevées dans le sondage de cette année.
Cette tendance est particulièrement importante puisque l’hameçonnage demeure le vecteur d’attaque par rançongiciel le plus souvent cité. Les entreprises accordent une attention croissante à la préparation de leur personnel face aux cybermenaces et au renforcement de sa capacité à les détecter et à y réagir.
L’IA accroît les exigences en matière de défense contre les rançongiciels
Les tactiques de tromperie auxquelles le personnel doit se préparer évoluent. Cela est particulièrement évident dans le cas de l’IA générative : 84 % des répondants affirment que celle-ci a accru les préoccupations de leur organisation concernant les cyberattaques et les rançongiciels, tandis que seulement 9 % estiment que leur personnel serait capable de reconnaître de façon fiable une tentative d’hameçonnage ou d’usurpation d’identité générée par l’IA.
Les résultats révèlent un écart important entre la sensibilisation aux risques liés à l’IA et la confiance dans la capacité des employés à reconnaître ces tentatives de tromperie.
La protection contre les rançongiciels doit évoluer au rythme des attaques
Dans l’ensemble, le Rapport sur les rançongiciels 2027 présente un portrait nuancé : la fréquence des attaques a diminué par rapport au rapport précédent et les mesures de protection de base sont largement en place. L’hameçonnage et les terminaux compromis demeurent des vecteurs d’attaque importants, tandis que l’IA générative pose de nouveaux défis pour la détection des tentatives de tromperie.
La sécurité du courriel, la sensibilisation des employés, la protection des identités et des terminaux ainsi que la sauvegarde et la récupération doivent fonctionner de concert. Ces mesures peuvent aider les organisations à prévenir et à détecter rapidement les attaques, à réagir sans tarder en cas d’incident et à rétablir leurs activités de manière fiable.
À propos de l’étude
Pour le Rapport sur les rançongiciels 2027, Proofpoint MSP Platform a interrogé 400 spécialistes des TI et de la cybersécurité sur leur expérience des rançongiciels ainsi que sur les mesures de protection et de récupération de leur organisation. Il s’agit de la sixième enquête annuelle de Proofpoint MSP Platform sur les rançongiciels. Elle a été menée en juillet et en août 2026.
Pour en savoir plus sur le Rapport sur les rançongiciels 2027, cliquez ici
À propos de Proofpoint, Inc.
Proofpoint, Inc. est un chef de file mondial de la cybersécurité axée sur les personnes et les agents d’IA. L’entreprise sécurise les interactions entre les personnes, les données et les agents d’IA dans les outils de messagerie, d’infonuagique et de collaboration. Proofpoint est un partenaire de confiance de plus de 80 entreprises du classement Fortune 100, de plus de 10 000 grandes entreprises et de millions de petites organisations. Elle les aide à bloquer les menaces, à prévenir les pertes de données et à renforcer leur résilience dans les activités humaines et les flux de travail liés à l’IA. Sa plateforme de sécurité des données et de la collaboration aide les organisations de toutes tailles à protéger et à outiller leur personnel tout en adoptant l’IA de façon sûre et confiante.
Suivez la division Proofpoint MSP Platform sur LinkedIn.
Proofpoint est une marque déposée ou une dénomination commerciale de Proofpoint, Inc. aux États-Unis et dans d’autres pays. Toutes les autres marques de commerce mentionnées dans le présent document appartiennent à leurs propriétaires respectifs.